Grupos de segurança
Grupos de segurança são conjuntos de regras de filtros de IP aplicados às interfaces de rede de uma instância computacional. Depois que o grupo de segurança é criado, você pode adicionar regras a ele (e.g. liberação de tráfego SSH, liberação de tráfego ICMP, liberação de tráfego HTTP/HTTPS, etc.).
Regras definem qual tráfego é permitido para as instâncias atribuídas ao grupo de segurança. Um grupo de segurança consiste de três partes principais:
-
Regra: Você pode especificar o modelo de regra desejado ou utilizar regras customizadas, as opções são Regra TCP customizada, Regra UDP customizada, ou Regra ICMP customizada.
-
Porta Aberta/Faixa de Portas: Para regras TCP e UDP você pode escolher abrir apenas uma porta ou então uma faixa de portas. Selecionando "Faixa de Portas" será fornecido um espaço para inserir a porta inicial e a porta final para a faixa. Para regras ICMP você em vez disso especifica um tipo ICMP e código no espaço fornecido.
-
Uma porta identifica um serviço específico dentro de uma máquina. O endereço IP diz qual máquina; a porta diz qual serviço naquela máquina.
A lista oficial de portas por protocolo é o registro de portas da IANA. Entretanto, os serviços podem ter diferentes portas atribuídas a um mesmo protocolo, seja por questões de falta de permissão, seja porque a porta já está sendo utilizada no mesmo servidor e IP (múltiplos serviços de mesmo protocolo na mesma máquina), seja por questões de segurança, etc.
Os WebServices, por exemplo, utilizam como padrão o protocolo HTTP e/ou HTTPS (HTTP secure), o protocolo HTTP por padrão utiliza a porta 80 e HTTPS a porta 443. Dessa maneira, as portas não precisam ser sempre informadas às ferramentas. Assim, para um determinado site (e.g.
www.meusite.com.br) expostos tanto usando HTTP quanto HTTPS, o acesso poderia ser feito usandohttps://www.meusite.com.br,https://www.meusite.com.br:443,http://www.meusite.com.br,http://www.meusite.com.br:80, sendo as duas primeiras chamadas ambos na porta 443 e as duas chamadas seguintes para a porta 80.Outro exemplo comum é o acesso SSH, muito comum em instâncias computacionais Linux, a porta 22 é a porta padrão deste protocolo. Assim, não é necessário informar a porta quando é feita uma chamada para a porta padrão caso o serviço de SSH da instância computacional estiver ativo (escutando) a porta padrão. Caso a porta tenha sido alterada, o cliente precisa conhecer essa porta e informá-la explicitamente. Remoto: Você deve especificar a fonte do tráfego a ser permitido via esta regra. Você pode fazer isto na forma de um bloco de endereços IP (CIDR) ou via um grupo de origem (Grupo de Segurança). Selecionando um grupo de segurança com a origem irá permitir que qualquer outra instância neste grupo de segurança acesse qualquer outra instância via esta regra.
Um novo grupo de segurança pode ser criado a partir do menu Projeto->Rede->Grupos de Segurança, botão
Criar Grupo de Segurança
-
-
Remoto: Você deve especificar a fonte do tráfego a ser permitido via esta regra. Você pode fazer isto na forma de um bloco de endereços IP (CIDR) ou via um grupo de origem (Grupo de Segurança). Selecionando um grupo de segurança com a origem irá permitir que qualquer outra instância neste grupo de segurança acesse qualquer outra instância via esta regra.
Grupos de Segurança
Um novo grupo de segurança pode ser criado à partir do menu Projeto->Rede->Grupos de Segurança, botão Criar Grupo de Segurança
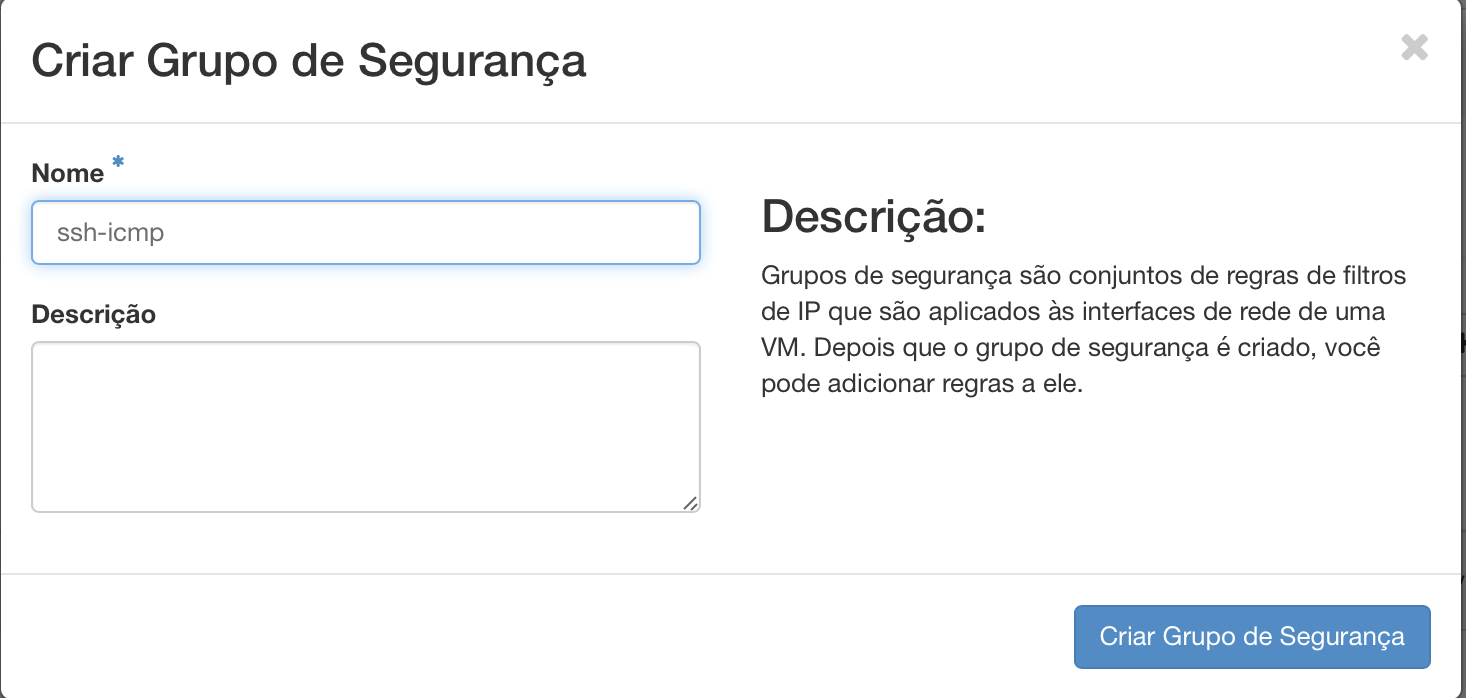
Após a criação de um grupo de segurança, é necessário incluir as regras para o grupo de segurança.
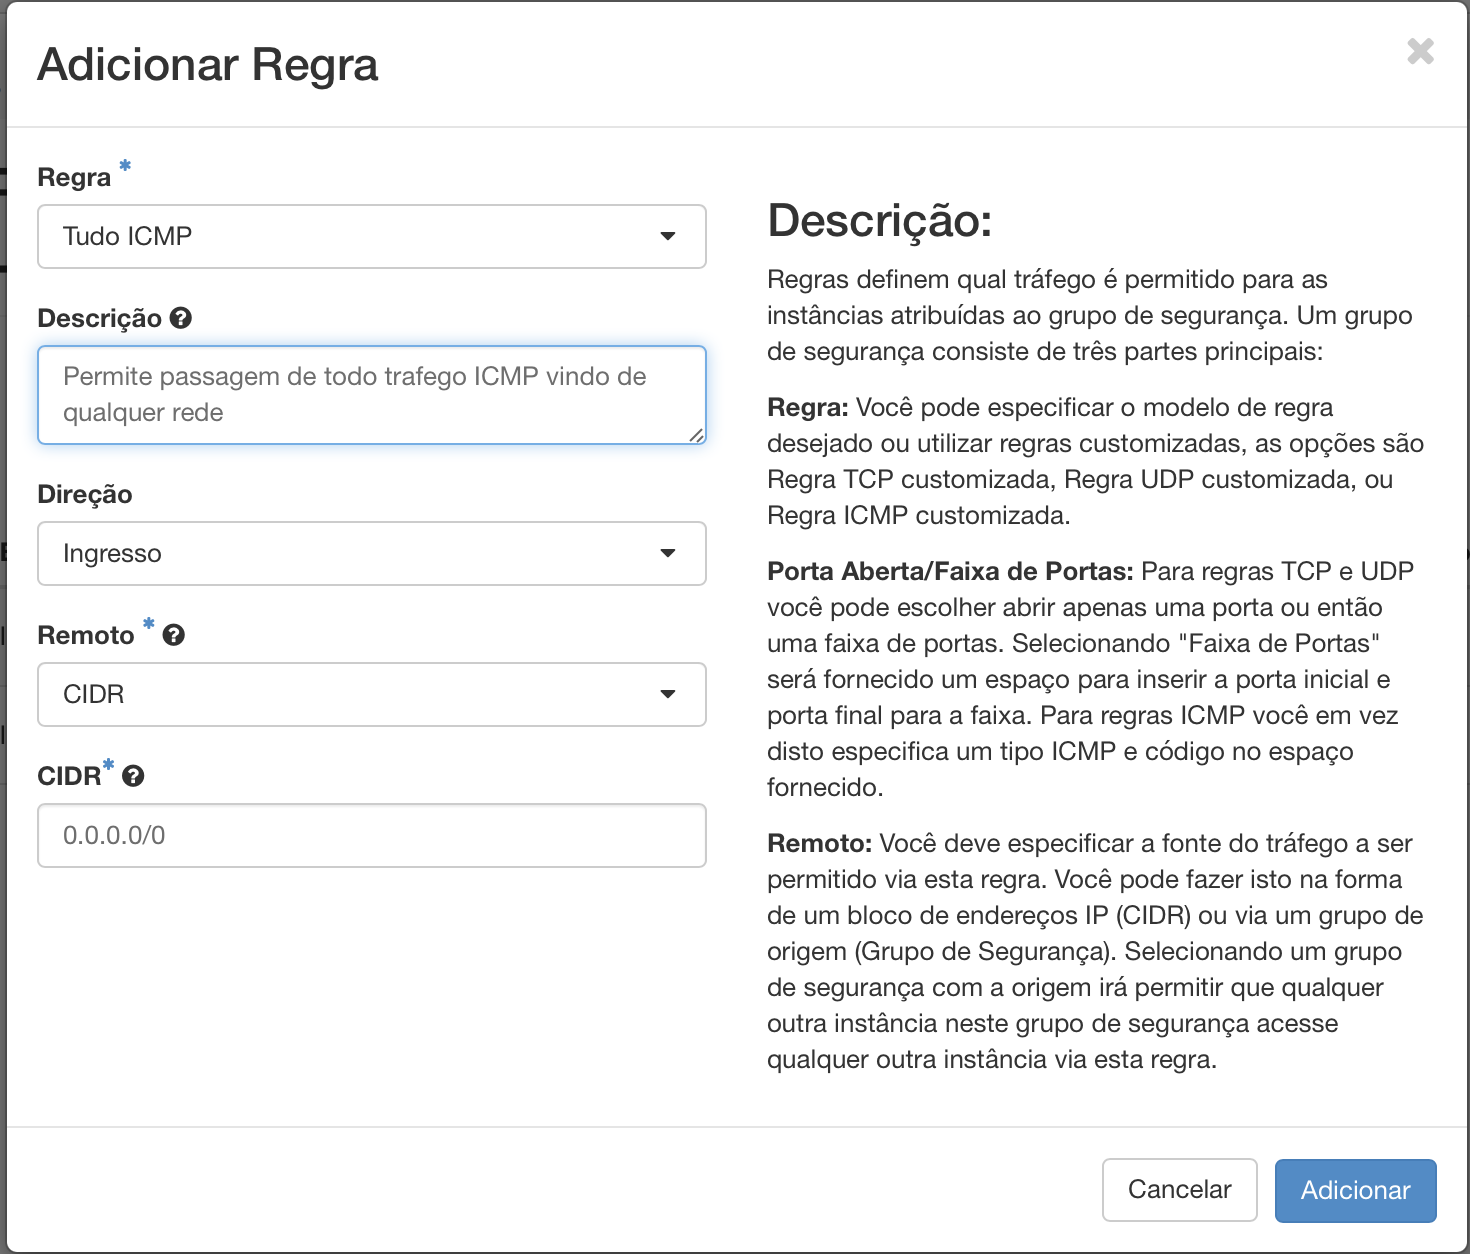
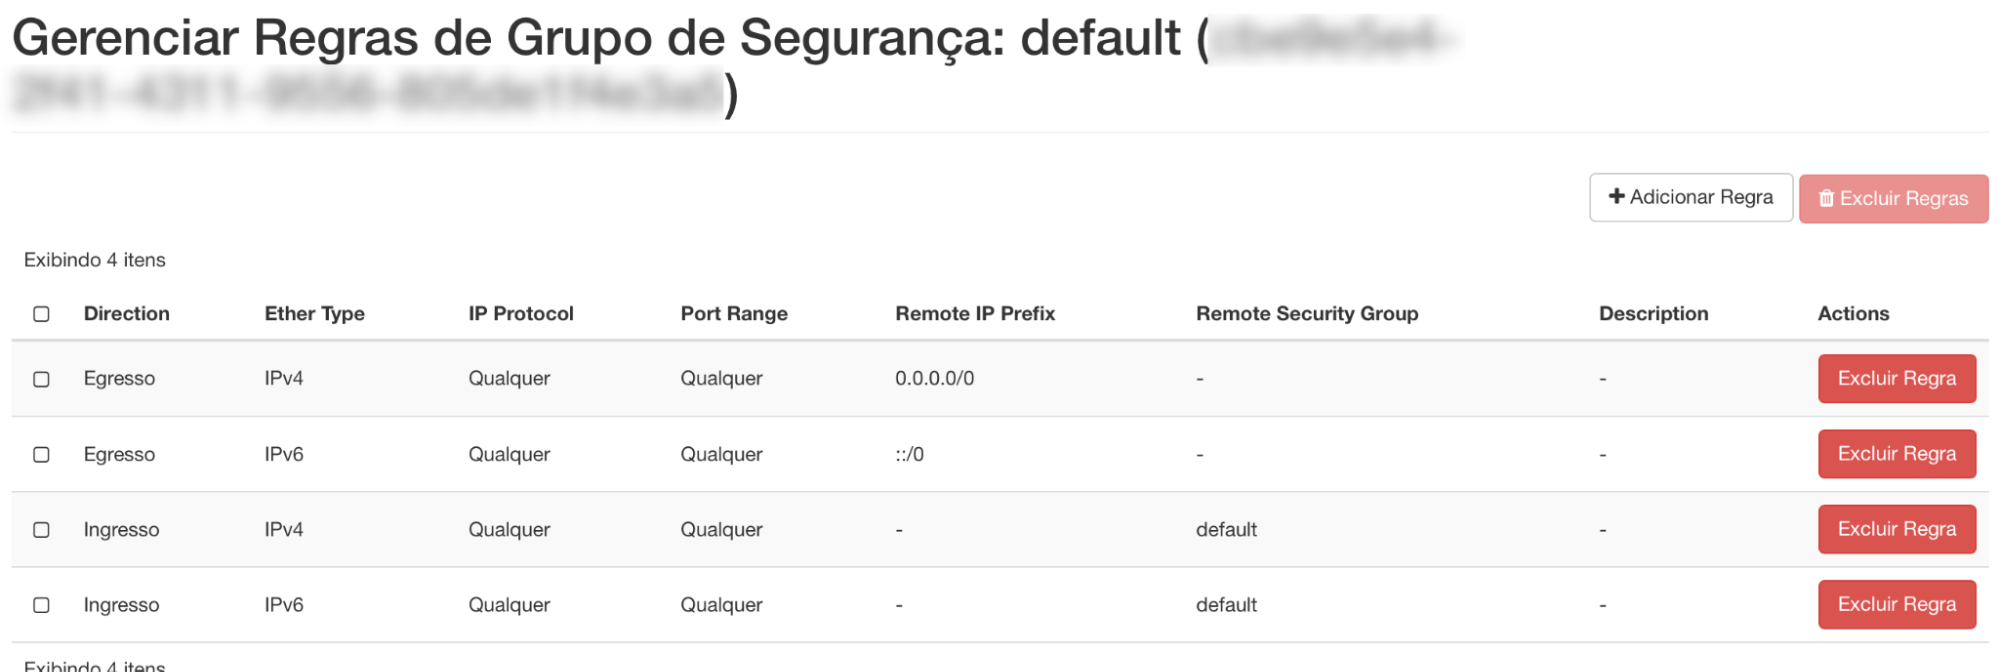
Por padrão, todo novo grupo de segurança criado, inclui as regras de liberação para qualquer tráfego de saída (Egress/Egresso) para IPV4 e IPV6.
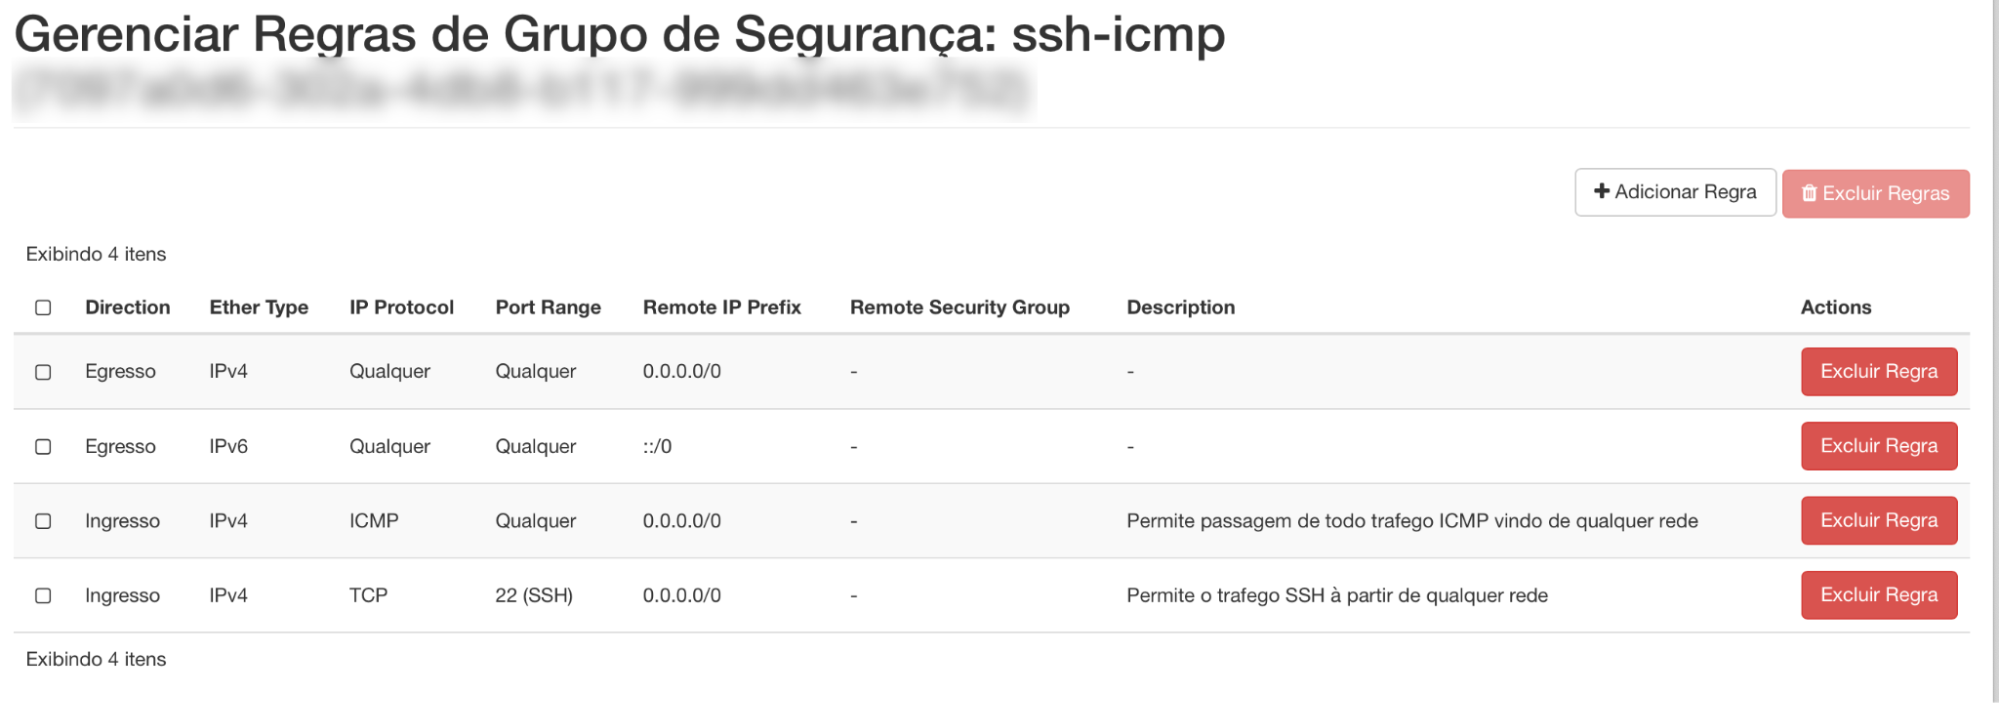
Grupos de segurança adicionais podem ser criados com diferentes propósitos (e.g. liberação de tráfego de entrada HTTP/HTTPS, liberação de acesso SSH, etc), portas IP, protocolos, prefixo remoto.
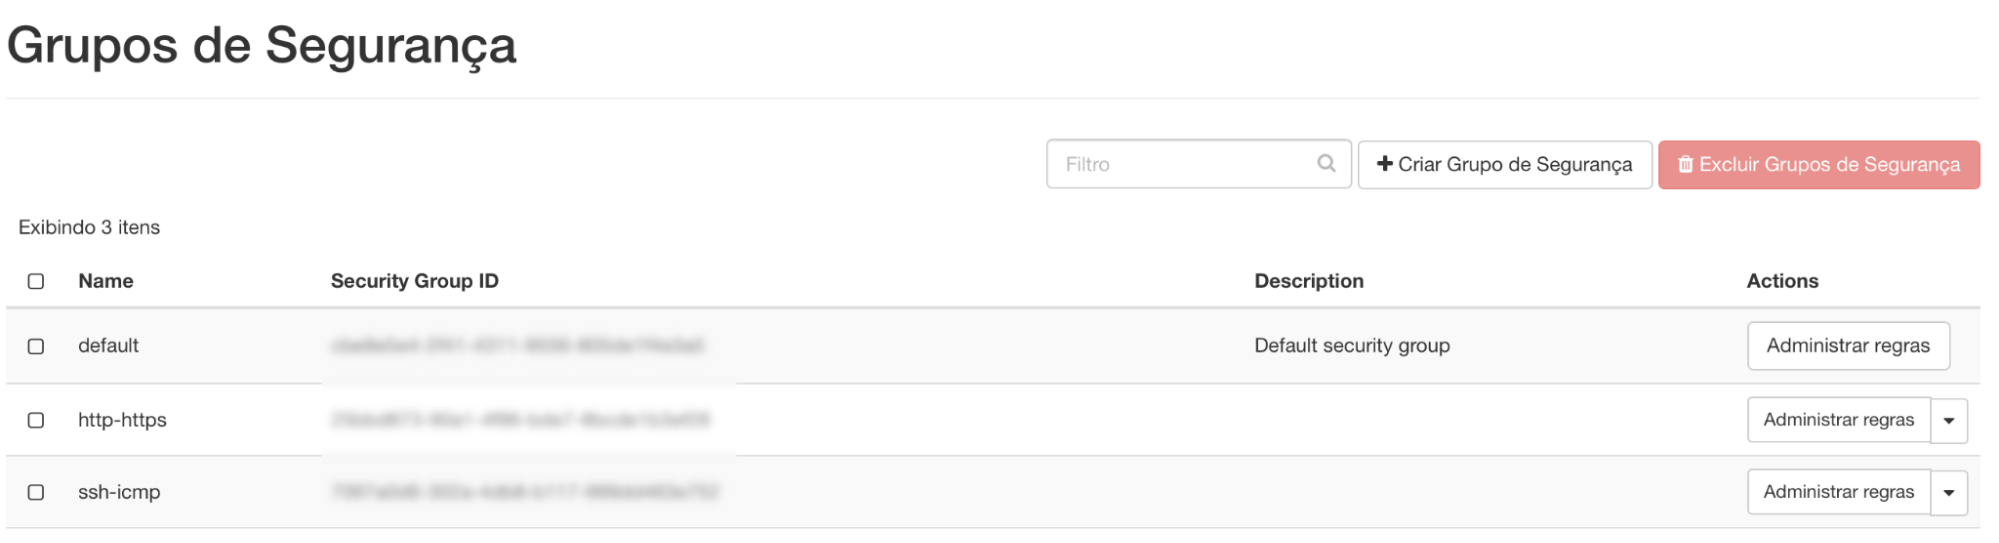
Os projetos (tenants) são criados com um grupo de segurança padrão, as regras de liberação de todo tráfego para saída em IPv4 e IPv6 e fechado para todo tráfego de entrada em IPv4 e IPv6.
Próximos passos
Esta página ajudou?
Reportar um problema nesta páginaNão envie senhas, chaves, tokens ou dados de clientes.