Autonomia & permissões
O Imaginne age na sua máquina — então o controle sobre quando ele pede permissão e o que ele pode rodar é central. Há três mecanismos complementares: autonomia, modo de execução e o cofre (firewall).
Níveis de autonomia
A autonomia define quanto o agente pergunta antes de agir.
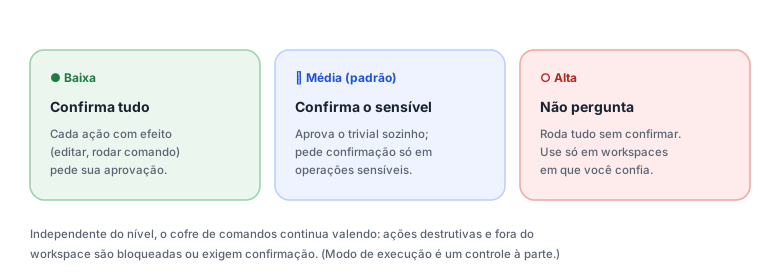
| Nível | Comportamento |
|---|---|
| Baixa | Confirma toda ação com efeito (editar arquivo, rodar comando). Máximo controle. |
| Média (padrão) | Aprova o trivial sozinho; pede confirmação apenas em operações sensíveis. |
| Alta | Roda tudo sem perguntar. Use só em workspaces de confiança. |
Você ajusta a autonomia em cada superfície:
- Desktop — Configurações → Autonomia (Baixa / Média / Alta).
- Terminal (TUI) —
/autonomy(ou/a, ou Ctrl+A). - VS Code — seletor no painel (Ask / Fix / Agent / Bypass — veja Usar no VS Code).
Modo de execução de comandos
Independente da autonomia, há um controle mais rígido sobre rodar comandos de terminal:
safe— o mais restrito: sem strings de shell, operadores ou redirecionamento.auto(padrão) — hoje se comporta como osafe.dangerous_bypass— desliga as validações de shell (permitesh -c, pipes, redirecionamentos). Só fica disponível se o aplicativo foi iniciado com um sinalizador explícito; caso contrário, o pedido é rebaixado paraauto. Mesmo no bypass, os limites de workspace e auditoria continuam valendo.
O modo perigoso não liga sozinho a partir da configuração — ele exige iniciar o binário com a opção apropriada. É uma decisão deliberada para workspaces confiáveis.
O cofre (firewall) — sempre ativo
Por baixo de tudo, um conjunto de regras protege o seu sistema, em qualquer nível de autonomia:
- Escopo de workspace estrito por padrão: ler, escrever e executar fora do workspace é negado, a menos que a política abra. (Suas pastas de configuração
~/.imaginnesão exceção.) - Negações fixas: comandos catastróficos (
rm -rf /, caminhos de sistema como/etc,/usr,C:\Windows) nunca rodam. - Caminhos de credencial (
.ssh,.aws,.env,credentials) exigem confirmação sensível. - Revisão de escrita ("ver o diff antes"): a extensão do VS Code mostra cada edição como um diff para você Aplicar/Rejeitar.
Guarda contra repetição de falhas
Um vigia interno acompanha sequências de falhas durante uma tarefa. Se o agente entra em um ciclo improdutivo, ele pode ser cutucado ou interrompido — evitando que um agente "travado" consuma tempo e tokens à toa.
Como escolher
- Explorando, máquina compartilhada, dados sensíveis → autonomia baixa.
- Dia a dia → média (o padrão).
- Workspace descartável/seu, tarefa repetitiva → alta, e considere o modo de execução adequado.
Veja também
Esta página ajudou?
Reportar um problema nesta páginaNão envie senhas, chaves, tokens ou dados de clientes.